Команда Digital Skills Coalition Belarus хочет обратить ваше внимание на находку коллег из RESIDENT.NGO.
Группа Cold River (её также называют Star Blizzard), хакеры, связанные с российскими спецслужбами, уже много лет известны тем, что атакуют журналистов, НКО и активистов через поддельные письма от имени знакомых организаций.
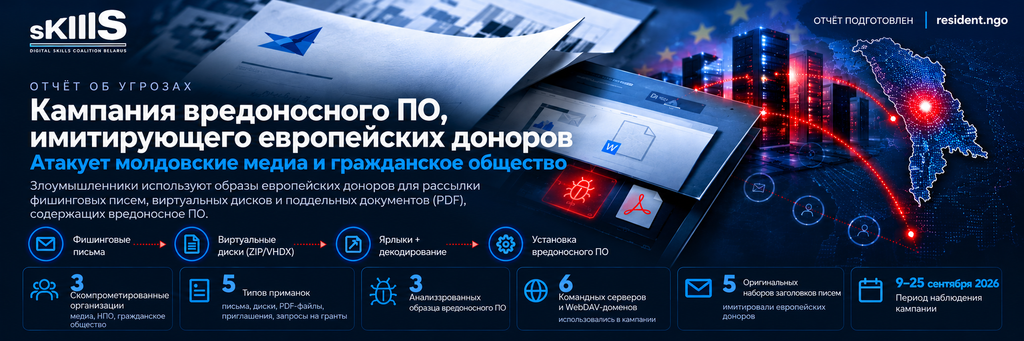
Команда RESIDENT.NGO обнаружила кампанию, которая очень похожа на их почерк: в сентябре 2026 года злоумышленники рассылали молдавским медиа и организациям гражданского общества письма от имени европейских доноров, пытаясь заразить компьютеры вредоносной программой. Полной уверенности, что это именно Cold River, у исследователей нет, но техники совпадают почти один в один. Рассказываем, что обнаружила команда RESIDENT.NGO и что делать, если похожее письмо получит кто-то из нашего круга.
Что делать, если пришло подозрительное письмо
- Ни один настоящий донор не присылает предложения или приглашения в виде файла виртуального диска (расширения .vhdx, .iso, .img) или архива с паролем, указанным прямо в письме. Это само по себе признак атаки, не открывайте такой файл.
- Если предложение или приглашение пришло неожиданно, прежде чем отвечать или открывать вложение, проверьте его через уже известный вам канал связи (например, позвоните в организацию напрямую).
- Если подозрительный файл всё же был открыт на компьютере с Windows, сразу отключите устройство от сети (выключите Wi-Fi/кабель) и обратитесь к специалисту по безопасности.
Что обнаружила команда RESIDENT.NGO
Сначала приходит обычное, дружелюбное письмо: приглашение на конференцию или предложение гранта от имени настоящей, известной организации (в этом случае от имени European Business Summits, European Endowment for Democracy и East Europe Foundation Moldova). Имя отправителя знакомое, но адрес электронной почты поддельный.
Если человек отвечает и проявляет интерес, ему присылают архив с паролем (пароль указан в самом письме). Внутри не обычный документ, а файл виртуального диска. Если его открыть, на экране появляется правдоподобный PDF-файл с предложением, а в это время в фоне незаметно устанавливается вредоносная программа: она связывается с сервером злоумышленников и может в любой момент загрузить дополнительные вредоносные модули.
Особенно коварно то, что обычное предупреждение Windows о файлах, скачанных из интернета, в этом случае может не сработать, то есть ничего подозрительного визуально не видно.
Почитать подробнее
Полный технический разбор команды RESIDENT.NGO, с деталями атаки, индикаторами заражения и скриншотами, опубликован на их сайте:
👉 resident.ngo/lab/writeups/malware-campaign-impersonates-european-donors-to-target-moldovan-media-and-civil-society